
EMAIL SECURITY
AI生成の巧妙な詐欺メール、
人の目では見抜けません
エンタープライズ向けの多層防御で
ビジネスメール詐欺・標的型攻撃・ランサムウェアへの対策を整理します。

DOWNLOAD
相談前に使える関連資料
課題の整理、要件定義、社内説明に使える資料をこのサービスの文脈に合わせて選んでいます。
- THREATS ー
メール脅威の現実
経営リスクとなる最新攻撃手法
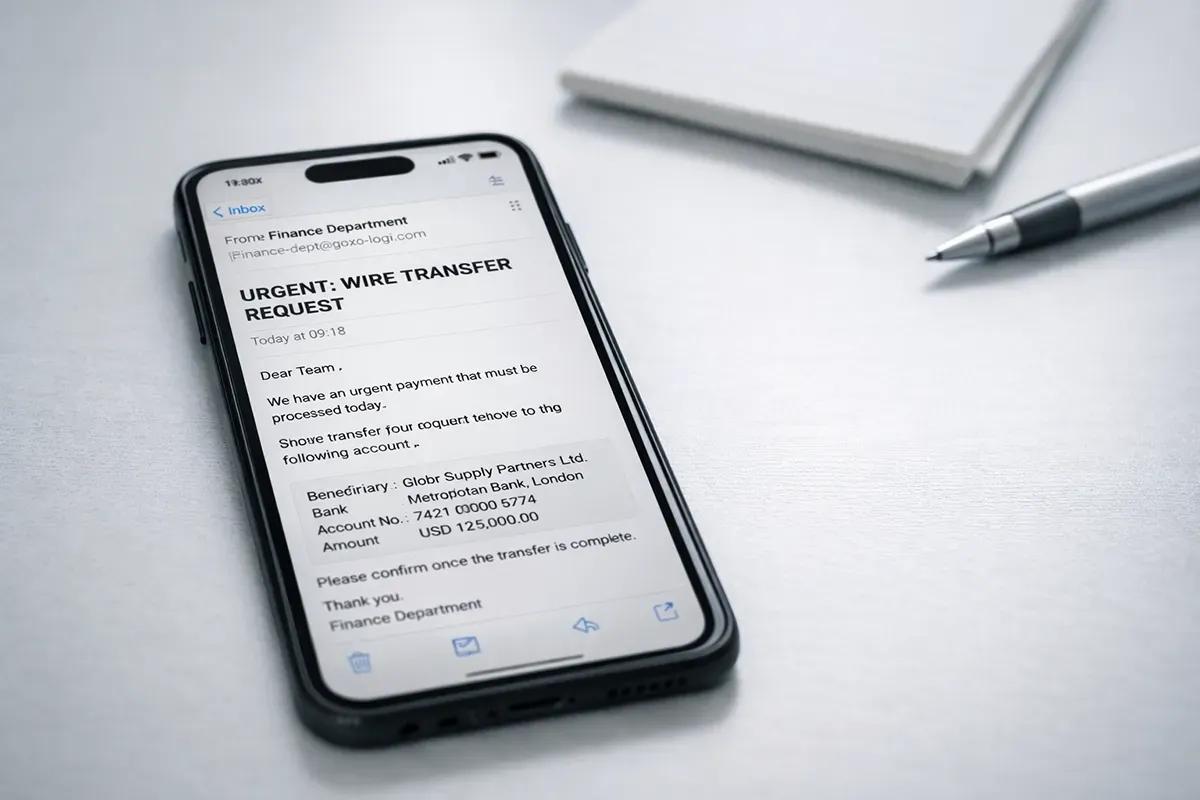
BEC(ビジネスメール詐欺)
経営層なりすましで緊急送金指示を出すCEO詐欺、取引先なりすましで振込先を変更させる請求書詐欺、M&A・訴訟を装い機密情報を要求する手口などがあります。
標的型攻撃(APT)
実在する取引先・業界団体を装い、業界特有の用語や実際の案件名を使用して攻撃を仕掛けます。数ヶ月の偵察を経て実行され、ランサムウェア感染や機密情報窃取を引き起こします。
ランサムウェア(感染経路の改善がメール)
請求書・契約書に偽装したEmotetや、暗号化+データ公開の二重脅迫型など、メールを起点にサプライチェーン全体へ影響が波及する場合があります。
フィッシング(AI生成型)
生成AIにより自然な日本語・ビジネス文書の詐欺メールが増え、個人情報を含む標的型攻撃の見分けが難しくなっています。
- AI THREATS ー
なぜ人の目だけでは見抜きにくいのか
AI生成攻撃の進化
| 項目 | 従来型 | AI生成型 |
|---|---|---|
| 日本語 | 不自然な表現 | 自然な敬語・ビジネス文書 |
| 内容 | 汎用的 | 個人情報含む標的型 |
| デザイン | 粗雑 | 本物と同一 |
| URL | 明らかに偽 | 正規ドメインに酷似 |
| 差出人 | 一般的な名前 | 実在の人物・部署 |
- SOLUTIONS ー
GXOのメールセキュリティソリューション
エンタープライズ多層防御アプローチ
ゲートウェイ防御
既知の脅威を受信前に減らすため、スパムフィルタリング、ウイルス・マルウェアスキャン、送信元認証(SPF/DKIM/DMARC)、IPレピュテーションを確認します。
- PRICING ー
サービスプラン
規模と業界に合わせた最適なプラン
個別設計・お見積もり
個別見積もり
初期費用・月額費用・外部サービス利用料を分けてご提示します
- DMARC ー
DMARC導入・運用支援
送信ドメイン認証技術で、なりすましメール対策を段階的に強化。業界要件や取引先要請に応じて導入範囲を確認します。
現状調査
2週間
SPF/DKIM設定状況確認、メール送信経路、第三者サービス(SaaS等)の調査を実施します。
基盤整備
1ヶ月
SPF/DKIMの適切な設定、すべての正規送信元の登録、テスト環境での検証を行います。
DMARC導入
1ヶ月
監視モード(p=none)での運用開始。レポート収集・分析、未登録送信元の特定と対応を進めます。
段階的強化
2〜3ヶ月
隔離モード(p=quarantine)へ移行し、なりすましメールの隔離を開始。継続的なチューニングを実施します。
継続的な保護運用
拒否モード(p=reject)への移行可否を確認し、レポート分析とチューニングを継続します。
- WHY GXO ー
GXO メールセキュリティの差別化
開発会社ならではの統合セキュリティ
メールシステムと業務フローを最適化し、既存システムとシームレスに統合。DLP・CASBとの連携やカスタマイズ開発にも柔軟に対応します。
グローバルスタンダードの実装体制
国際的なセキュリティ基準の考え方を参照し、日本語・英語の多言語対応と海外拠点への統合実装を支援します。
監査・コンサルティング観点の整理
金融系企業で必要になりやすい確認観点を踏まえ、コンプライアンス監査対応や経営層報告資料の作成を支援します。
豊富な実運用経験
金融・製造・医療など規制業界で必要になりやすい確認観点を踏まえ、メールセキュリティ運用を支援します。
全国・グローバル対応
リモート診断・オンライン相談で全国どこからでも対応可能。重要案件にはオンサイトで駆けつけ、海外展開企業の多地域統合実装にも対応します。
- 費用対効果 ー
導入効果・投資対効果
定量的効果
| 項目 | 導入前 | 導入後 |
|---|---|---|
| フィッシング到達 | 確認が属人的 | 検知・隔離条件を整理 |
| クリック率 | 訓練未実施 | 訓練と教育を実施 |
| BEC詐欺 | 送金指示の確認が曖昧 | 承認フローを整理 |
| インシデント | 初動が属人的 | 通知・初動条件を整理 |
| 対応時間 | 計測なし | 対応ログを記録 |
- CASE STUDIES ー
業務別のモデルケース
実在顧客の実績ではなく、発注前の確認事項を示すモデルケースです。成果は現状値と合意した指標で個別に検証します。
- FAQ ー
よくあるご質問
既存システムはそのまま利用可能です。クラウド型ソリューションを追加する形で、影響を最小化して導入できます。
監視モードから始めて段階的にチューニングを行います。業務に必要なメールへの影響を確認しながら、例外ルールを設計します。
教育目的を事前に説明し、クリックした従業員を責めるのではなく、学習機会として実施します。ポジティブな組織文化醸成を重視します。
対象ドメイン、送信元サービス、DMARC方針、訓練範囲により変動します。段階的な導入も可能です。
業界要件や取引先要請により必要性が高まる場合があります。ブランド保護・なりすまし対策の観点で導入範囲を確認します。
貴社の研修プログラムに合わせてカスタマイズ可能です。e-learningシステムとの統合も対応します。
- CONTACT ー
グローバルスタンダードのメールセキュリティを、日本全国、そして世界へ
AI生成攻撃が進化する今、メール送信元、DMARC、訓練、誤送信対策、初動対応の現状を確認しませんか。