
PENETRATION TESTING
実践的な攻撃シミュレーションで
真の防御力をビジネスインパクトで評価
スコープ、ルール、攻撃シナリオ、停止条件を事前に整理。
金融、重要インフラ、製造業で必要になりやすい確認観点に対応。
攻撃検証から修正優先度まで、開発会社の視点で支援します。

DOWNLOAD
相談前に使える関連資料
課題の整理、要件定義、社内説明に使える資料をこのサービスの文脈に合わせて選んでいます。
- VALUE ー
ペネトレーションテストの価値
脆弱性診断との本質的な違いを理解し、真のセキュリティ強度を把握する
| 項目 | 脆弱性診断 個別の問題発見 | ペネトレーションテスト 実際の侵入実証 |
|---|---|---|
| 目的 | 個別脆弱性の発見 | 実際の侵入可能性実証 |
| 手法 | 網羅的チェック | 複合的攻撃チェーン |
| 結果 | 技術的問題リスト | ビジネスインパクト評価 |
| 報告対象 | IT部門 | 経営層・取締役会 |
| 投資規模 | 費用〜 | 費用〜 |
- WHY PENTEST ー
なぜ診断合格でも侵入されるのか
脆弱性診断では見つけられないリスクが存在します
複合的攻撃経路
個別には安全と判定された設定でも、複数を組み合わせることで新たな攻撃経路が生まれます
ビジネスロジックの悪用
正規の機能を想定外の方法で組み合わせ、業務フローの隙を突く攻撃は自動診断では検出できません
人的要素を含む複合攻撃
ソーシャルエンジニアリングとシステム攻撃を組み合わせた、実際の攻撃者が使う複合的な手法を検証します
- APPROACH ー
3つのテストアプローチ
多様なアプローチで、あらゆる攻撃シナリオを検証
ブラックボックステスト
外部攻撃者を想定したシミュレーション。OSINT(公開情報調査)から開始し、合意した範囲で侵入可能性を評価します。
- SCOPE ー
テスト対象範囲
組織のあらゆる攻撃面を網羅的にカバー
外部ネットワーク
インターネット境界からの侵入経路を特定し、外部公開システムの耐性を検証します
内部ネットワーク
侵入後の横展開・権限昇格シナリオを検証し、社内ネットワークの防御力を評価します
クラウド環境
AWS・Azure・GCPの構成ミスや権限の過剰付与を攻撃者視点で検証します
モバイル・IoT
スマートフォンアプリやIoTなどエッジデバイスの脆弱性を実践的に評価します
ソーシャルエンジニアリング
フィッシングメールや電話など、人的要素を狙った攻撃に対する組織の耐性を検証します
物理セキュリティ
データセンターやオフィスへの物理的な侵入を試み、入退室管理の実効性を確認します
- SCENARIOS ー
業界特化型攻撃シナリオ
各業界の規制要件と脅威に対応した専門的なテスト
金融系企業向け(TLPTの確認観点)
インターネットバンキング不正送金、SWIFT/日銀ネット侵害、ATM/CDネットワーク攻撃、内部不正による情報持ち出しなど、金融系企業で想定される脅威シナリオを検証します。
- 当局報告に必要な確認観点を整理
重要インフラ向け
制御システム(OT)侵入、SCADA/DCS攻撃、サプライチェーン経由侵入、物理+サイバーの複合攻撃など、社会インフラに特化したシナリオで実施します。
- OT/ITと停止条件を事前確認
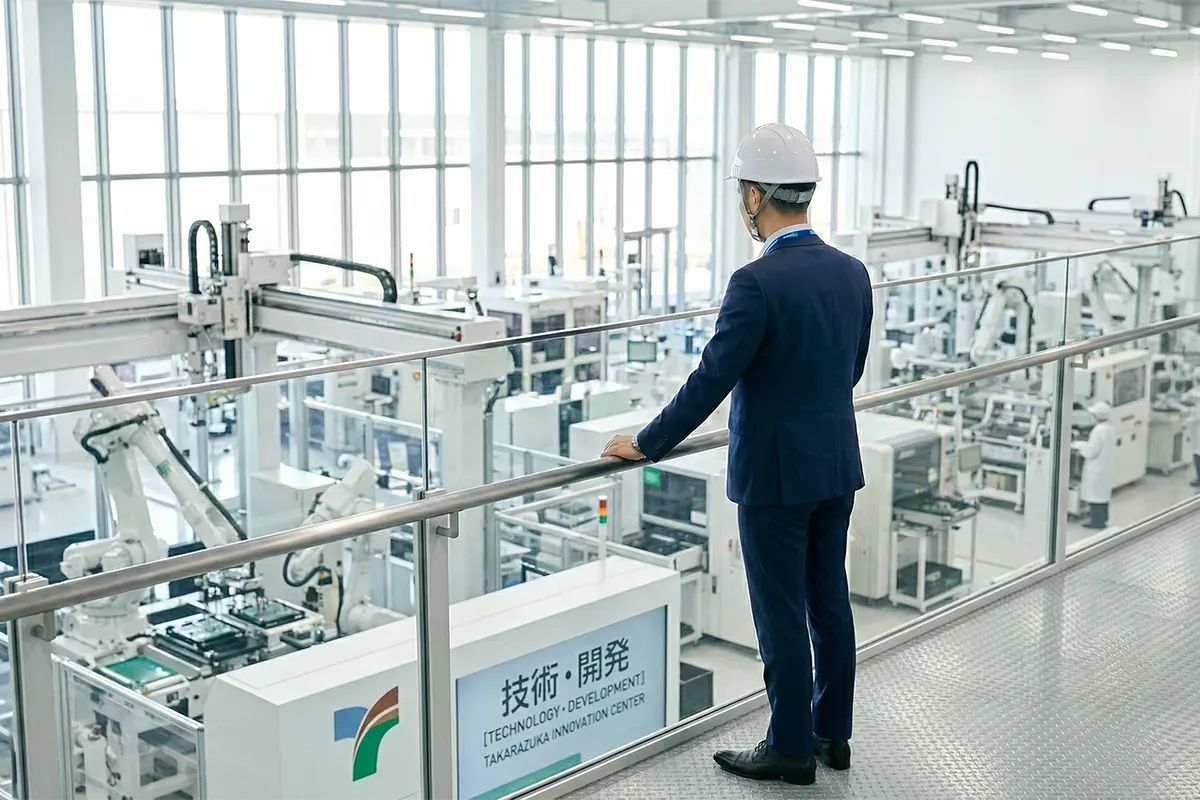
製造業向け
知的財産・設計情報窃取、工場ネットワーク侵入、産業スパイシミュレーション、グローバル拠点への横展開など、製造業固有の攻撃経路を実証します。
- 知的財産と工場ネットワークの確認観点を整理
- PLANS ー
サービスプラン
目的と規模に応じた最適なプランをご提供
費用は実施時期、スコープ、対象拠点、シナリオ、報告範囲により変動します。
個別設計・お見積もり
個別見積もり
初期費用・月額費用・外部サービス利用料を分けてご提示します
- PROCESS ー
実施プロセス
体系的なアプローチで攻撃可能性と事業影響を確認
計画策定
2週間
エグゼクティブブリーフィング、スコープ・ルール定義、攻撃シナリオ合意、法務確認・免責事項を実施します。
偵察・準備
1週間
OSINT調査、攻撃インフラ構築、初期侵入経路の特定を行います。
攻撃実行
3-4週間
段階的侵入、権限昇格・横展開、目標到達可能性の確認、証跡収集を行います。
報告・改善
2週間
詳細分析、報告書作成、経営層報告会、改善計画策定までワンストップで対応します。
- CASE STUDIES ー
業務別のモデルケース
実在顧客の実績ではなく、発注前の確認事項を示すモデルケースです。成果は現状値と合意した指標で個別に検証します。
金融系企業のモデルケース
現状値、例外処理、既存システム、期限、社内体制が十分に整理されないまま発注すると、追加費用や手戻りが起きやすくなります。
対象範囲、合格ライン、責任分界、運用担当を整理し、PoCと本番導入の完了条件を分けて合意します。
RESULTS
確認
現状値
定義
合格ライン
合意
責任分界
- STRENGTHS ー
GXO独自の差別化
開発会社の視点で、実効性の高いテスト設計を支援
開発会社ならではの修正実装支援
テスト後の脆弱性修正範囲を確認。アーキテクチャレベルの改善提案からセキュアコーディングまで、必要な改善実装を支援します。
大手グローバルファームとの協業
国際的ベストプラクティスを参照し、取締役会・監査役会への報告支援、グローバル拠点向けの説明材料を整理します。
グローバル対応力
英語でのレポート作成・報告、各国規制の確認観点など、多言語・多地域でのペネトレーションテストに対応します。
包括的なアフターフォロー
テスト後も継続的にサポート。改善計画の実装支援、定期的な再テスト、インシデント対応訓練まで、セキュリティ強化を長期的に支えます。
- COMPLIANCE ー
コンプライアンス対応
各種規制要件を踏まえたテスト設計
金融業向け規制対応
TLPTガイドライン、FISC安全対策基準、PCI DSS要件11.3の考え方を参照し、当局報告に必要な確認観点を整理します。
- FAQ ー
よくあるご質問
事前に詳細なルールを定め、ビジネス影響を抑えます。重要システムは検証環境での実施も可能です。活動記録、停止条件、復旧手順を事前に確認します。
TLPTガイドラインの考え方を参照し、実施計画、報告書、説明資料に必要な確認観点を整理します。個別の当局対応は要件に応じて範囲を確認します。
APAC地域での豊富な実績があり、現地規制も踏まえた実施が可能です。英語でのレポート作成、現地法人との調整、各国のコンプライアンス要件への対応まで包括的に支援します。
- CONTACT ー
TLPT準備状況を確認しませんか
ガイドラインの考え方を踏まえ、実施スコープ、攻撃シナリオ、予算計画、年間スケジュール、経営層向け説明資料の前提を整理します。