
AWS SECURITY SPECIALIST
AWS環境を
責任範囲から整理に
AWSネイティブのセキュリティサービスを活用し、
設定ミス、脆弱性、不正アクセスへの確認観点を整理します。
責任共有モデルを踏まえ、お客様側の責任範囲を明確にします。

DOWNLOAD
相談前に使える関連資料
課題の整理、要件定義、社内説明に使える資料をこのサービスの文脈に合わせて選んでいます。
- AWS SECURITY SERVICES ー
主要AWSセキュリティサービスの確認観点
AWSが提供するセキュリティサービスを組み合わせ、必要な設定と運用範囲を整理します
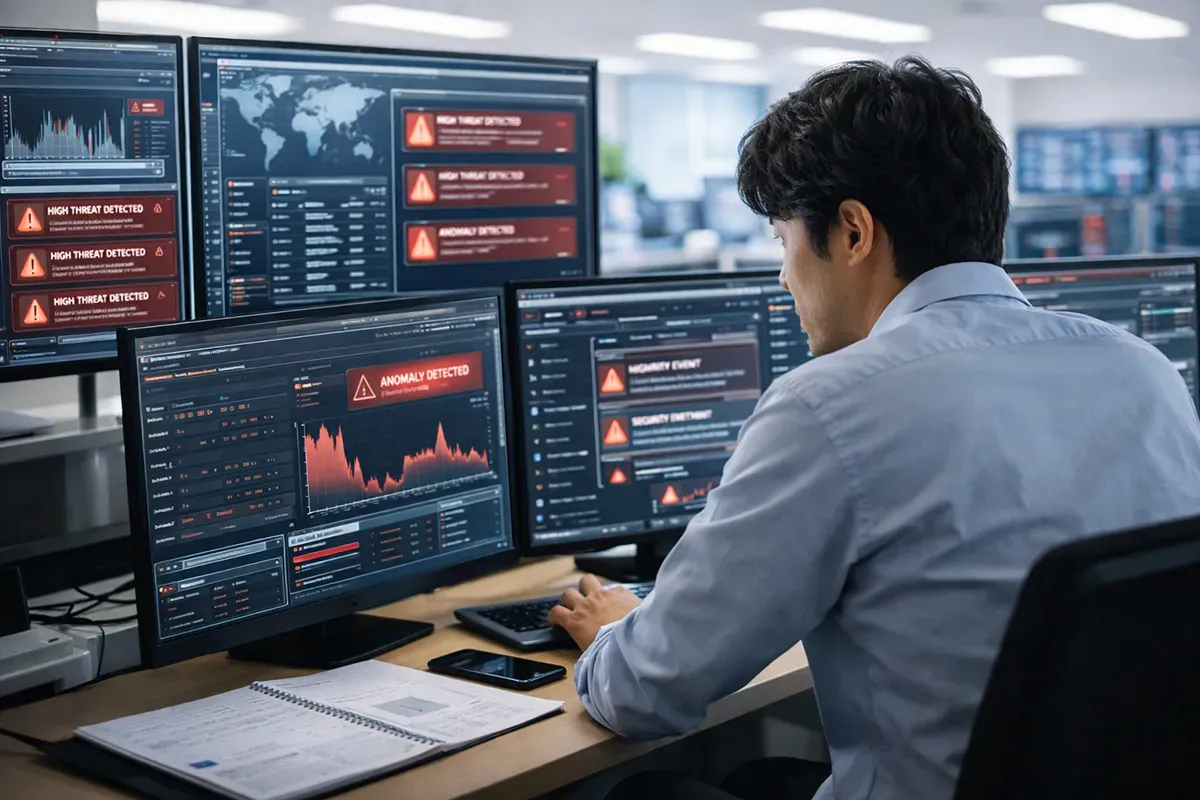
Amazon GuardDuty
機械学習を活用した脅威検知サービス。VPCフローログ、DNSログ、CloudTrailイベントの確認範囲を整理します。
- CHECKPOINTS ー
相談前に確認する評価観点
実在顧客の声ではなく、案件を判断するための確認事項です
"対象業務、利用者、データ、例外処理を確認し、実装する範囲と人が判断する範囲を分けます。"
確認ポイント 1
発注前チェック
"見積前提、追加変更、検収、知的財産、再委託の条件を発注前に比較します。"
確認ポイント 2
発注前チェック
"権限、ログ、障害時対応、保守時間、改善責任者を決めてから本番運用へ進みます。"
確認ポイント 3
発注前チェック
- SERVICE DETAILS ー
各サービスの主要機能
AWSネイティブサービスを組み合わせた多層防御の設計観点を整理します
GuardDuty 脅威検知
暗号通貨マイニングの検出、不審なAPIコール検知、マルウェア感染の識別、アカウント侵害の早期発見
Security Hub 一元管理
統合ダッシュボード、コンプライアンスチェック、優先度付きアラート、CIS/PCI DSS確認
WAF Web防御
カスタムルール作成、レート制限機能、地理的ブロッキング、ボット対策
Shield DDoS防御
L3/L4 DDoS緩和、攻撃通知、DDoSレスポンス、コスト保護(Advanced)の確認
IAM アクセス管理
多要素認証(MFA)、ロールベースアクセス制御、一時的な認証情報、ポリシーシミュレーター
KMS 暗号化管理
ハードウェアセキュリティモジュール、キーローテーション自動化、監査ログ統合、細かなキー使用ポリシー
- SHARED RESPONSIBILITY ー
AWS責任共有モデルを正しく理解する
クラウドセキュリティは、責任範囲の正確な理解から始まります
AWS責任範囲 — 「クラウドの」セキュリティ
AWSは物理的セキュリティ、ハイパーバイザー、ネットワークインフラ、ハードウェア/施設、グローバルインフラのセキュリティを担当します。
- 物理的セキュリティ
- ハイパーバイザー
- ネットワークインフラ
- ハードウェア/施設
- グローバルインフラ
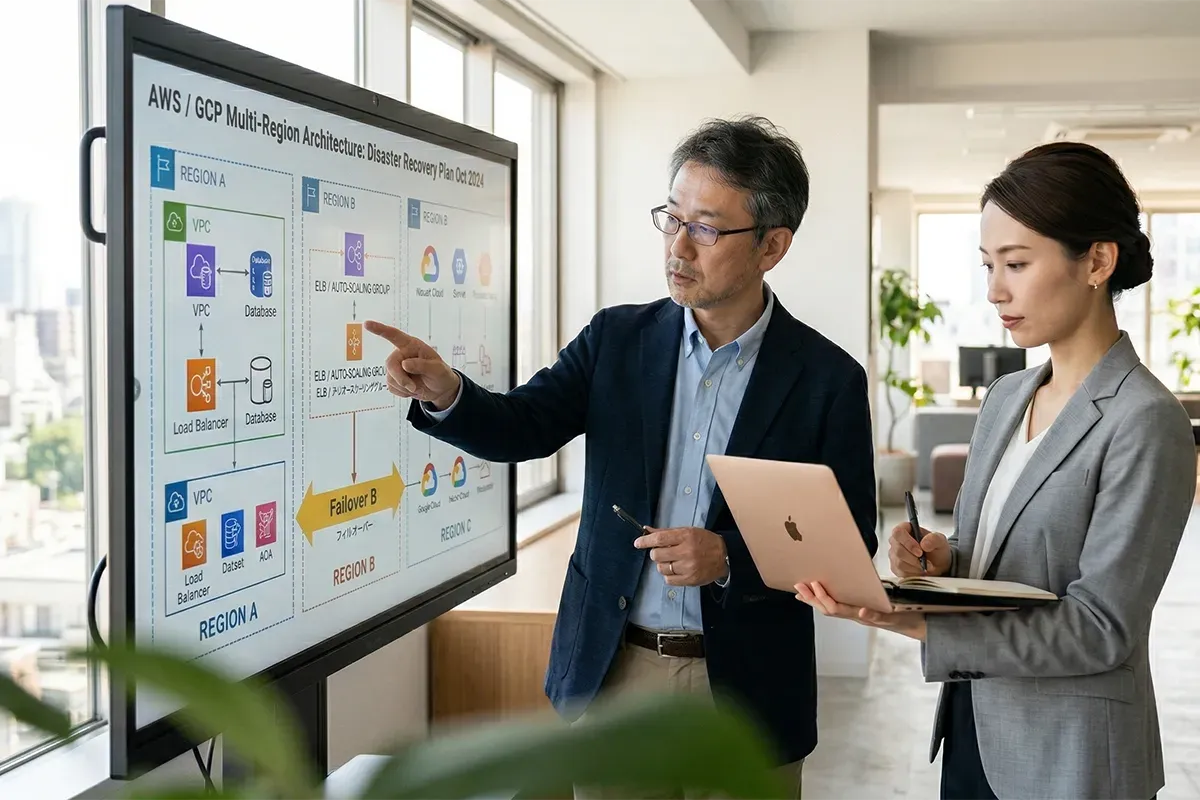
「クラウド内の」セキュリティ — GXOが支援
データの暗号化、IAM管理、OSパッチ適用、ネットワーク設定、アプリケーション管理、セキュリティグループといった領域は、GXOが設計・運用範囲を整理します。
- データの暗号化
- IAM管理
- OSパッチ適用
- ネットワーク設定
- アプリケーション管理
- セキュリティグループ
共有責任 — 協力して管理
パッチ管理、設定管理、認証基盤、トレーニング、監視体制はAWSとお客様が協力して管理する領域です。GXOがこの境界を整理します。
- パッチ管理
- 設定管理
- 認証基盤
- トレーニング
- 監視体制
- ARCHITECTURE ー
多層防御アーキテクチャ
Defense in Depthの原則に基づき、必要なセキュリティ設計範囲を整理
エッジセキュリティ
CloudFront、Route 53、Shield、WAFを組み合わせ、DDoS対策、WAFルール、DNS保護の適用範囲を整理します。
- CASE STUDIES ー
業務別のモデルケース
実在顧客の実績ではなく、発注前の確認事項を示すモデルケースです。成果は現状値と合意した指標で個別に検証します。
- BEST PRACTICES ー
AWS Well-Architectedに基づく実装
セキュリティピラーの5つの設計原則
強固な基盤の実装
IAMによる最小権限の原則、MFA、セキュアなネットワーク設計を確認し、セキュリティ基盤を構築します。
多層防御の適用
複数のセキュリティレイヤーによる深層防御戦略の実装。エッジからデータまで、各レイヤーで適切な防御を配置します。
セキュリティの自動化
自動パッチ適用、設定監査、インシデント対応の自動化により、人的ミスを減らす運用を設計します。
データ保護の継続
保存時・転送時の暗号化、キー管理、データ分類を実施し、機密情報の保護範囲を整理します。
インシデント対応準備
ログ収集、監視、アラート設定、対応手順を整理し、インシデント時の初動体制を構築します。
- CONTACT ー
AWSセキュリティの導入・強化をご検討ですか?
貴社のAWS環境を確認し、責任共有モデル、IAM、ログ、WAF、暗号化、監査証跡の前提を整理します。